Qué pasó
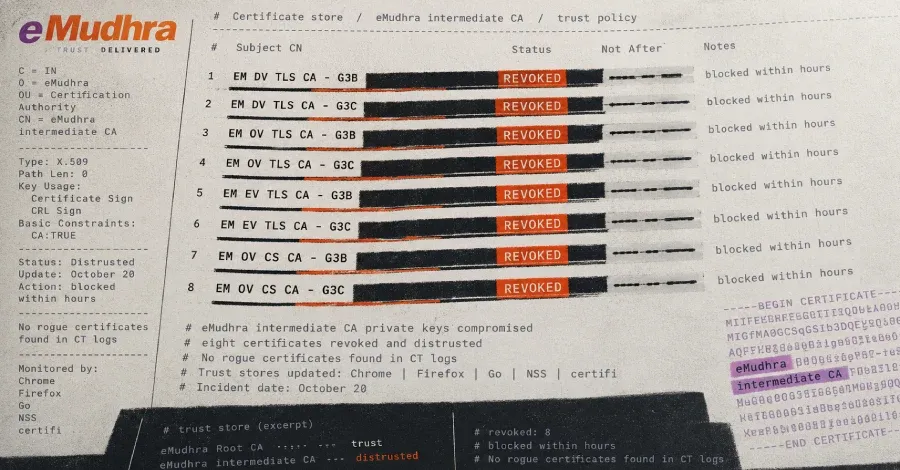
- Mozilla recibió el sábado 17 de octubre de 2026, a las 20:06 UTC, un reporte: las claves privadas de ocho certificados intermedios de la autoridad certificadora eMudhra estaban comprometidas.
- Con esas claves, un atacante podía emitir certificados HTTPS fraudulentos para sitios que no controla y, si interceptaba la conexión, suplantarlos.
- Mozilla bloqueó los certificados con OneCRL, su lista central de revocación, y completó la distribución a los usuarios estándar en menos de tres horas. El 20 de octubre publicó Firefox 158.0.1, ESR 115.43.1 y ESR 153.5.1, y NSS 3.131.1.
- Según BleepingComputer, las claves eran curvas P-384 generadas en abril de 2025 con valores menores a 256, de modo que bastaba probar 256 opciones. eMudhra atribuyó el error a un script y revocó los ocho certificados.
Por qué importa
- Una autoridad certificadora es la que dice a tu navegador a quién creer. Con claves de este tipo, esa confianza se podía falsificar sin esfuerzo desde abril de 2025.
- Para equipos de TI de pymes en Chile, la acción es concreta: actualizar navegadores y bibliotecas. Lo que no consulta listas de revocación, como el
curldel propio macOS, puede seguir confiando. - La consecuencia que el aviso no cubre: Chrome bloqueó seis certificados, Apple actuó el 19 de octubre, y varias distribuciones y Node.js quedaban pendientes según el medio. La protección depende de qué software usa cada máquina.
El dato
256. Valores posibles de las claves, todos menores a 256. Con eso una clave se recupera casi al instante.
Contexto
eMudhra dice que la mayoría de los intermedios afectados nunca se usó en producción y que no hay evidencia de certificados emitidos a usuarios finales. Los atacantes pudieron recuperar las claves desde abril de 2025, pero no hay evidencia de que ocurriera. Otras fallas de este tipo en la cadena de software: una vulnerabilidad en SGLang sin parche y bases de datos de Supabase expuestas.
Qué viene
- Mozilla dijo que compartirá más información «apenas las circunstancias lo permitan».
- Debian, FreeBSD, Node.js y Bun figuraban sin parche al cierre de la cobertura.
- Sin fecha para el informe final de eMudhra.
Cierre
La falla no estaba en el cifrado, sino en un script que eligió el juego de claves equivocado. Es la misma lección de las bases expuestas de Supabase: el error humano está en la configuración.
Fuentes
- Mozilla Security Blog — Protecting Firefox users following the compromise of eMudhra intermediate certificates (20 de octubre de 2026)
- BleepingComputer — Mozilla, Google, Apple block compromised eMudhra CA certificates (20 de octubre de 2026, 20:46; fuente de las causas técnicas y del estado de parches)
Editado por Rodrigo Cornejo. Quiénes escriben las notas