Qué pasó
- CISA, el FBI y los departamentos de Agricultura, Salud y Transporte de Estados Unidos emitieron el jueves 5 de noviembre de 2026 una alerta conjunta por lo que llaman una amenaza continua a equipos de refrigeración industrial. TechCrunch lo publicó ese día.
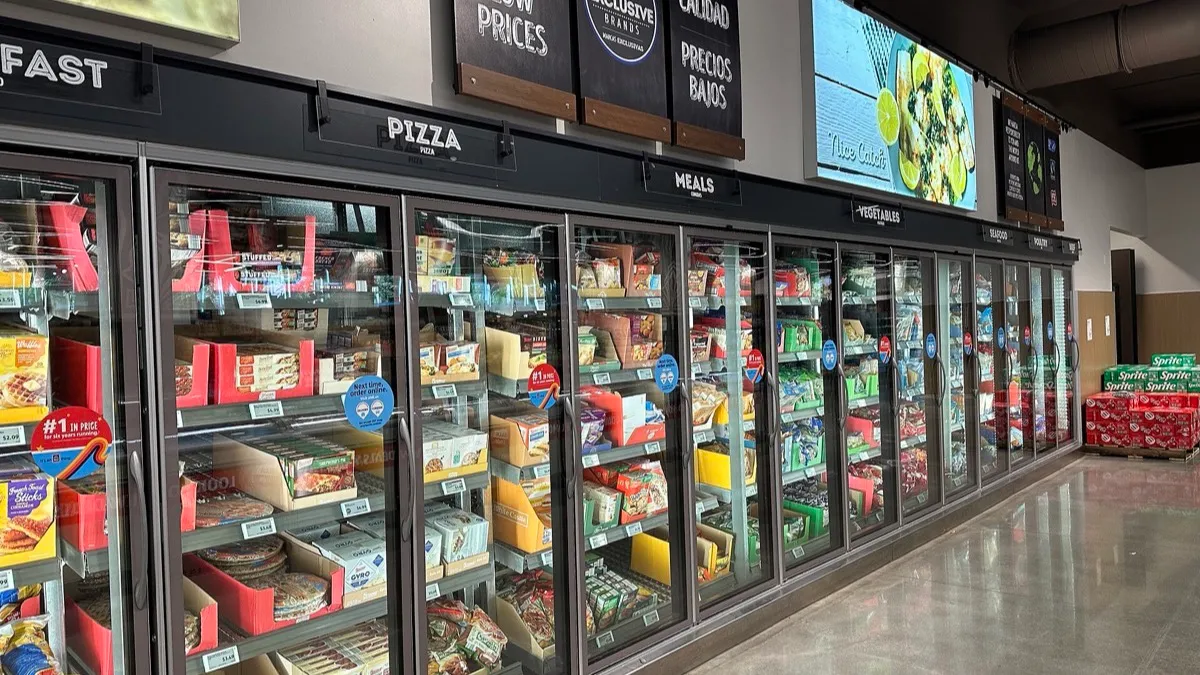
- Señalan que atacantes comprometen sistemas de refrigeración y de monitoreo de cadena de frío conectados a internet en supermercados y bodegas.
- Dicen que los ataques alcanzan infraestructura crítica de alimentos, agricultura, transporte y envío de medicamentos.
- El aviso llega después de varias olas en Reino Unido y Europa. Dos de ellas permitieron subir la temperatura de congeladores en al menos una docena de países, lo que arruinó alimentos y productos.
Por qué importa
- Un ataque a un refrigerador no roba datos: echa a perder comida, medicinas o sangre. Convierte una falla informática en una pérdida física.
- La lección es sencilla y molesta: equipos sin soporte siguen conectados a internet y controlan bienes que no toleran un cambio de temperatura.
- Según el texto oficial, los atacantes podrían forzar ciclos continuos de calor y descongelado, con riesgos para el inventario y los equipos.
El dato
Al menos 12 países. Es el alcance de las dos olas europeas descritas por TechCrunch. Algunos de los sistemas afectados eran unidades de control remoto de la empresa danesa Danfoss, que ya no recibían actualizaciones de seguridad.
Contexto
Los atacantes también subieron la temperatura en un banco de sangre en Francia, aunque fueron detenidos antes de que comprometieran las reservas. Según Reuters, citada por TechCrunch, el Departamento de Defensa de Estados Unidos investiga ataques a congeladores de instalaciones militares.
El gobierno estadounidense no atribuyó los hechos a ningún grupo o país. TechCrunch indica que investigadores de seguridad los atribuyen en general a Irán y que funcionarios sospecharían lo mismo, pero se trata de atribuciones sin confirmación oficial. “Toda organización que dependa de sistemas de refrigeración y monitoreo debe asumir que puede ser objetivo”, dijo Chris Butera, jefe interino de ciberseguridad de CISA.
En Mamífero hemos seguido incidentes en sectores sensibles. Contamos que una ola de ciberataques golpeó a Daishin, Mirae y Bithumb en Corea y que se publicaron datos de más de 40.000 funcionarios de Seguridad Nacional. También que Quest Diagnostics confirmó un acceso a registros de pacientes y que Binance atribuye un robo a una entrevista de trabajo falsa.
Qué viene
- Las recomendaciones oficiales son sacar los controles remotos de internet, cambiar y reforzar contraseñas, aplicar parches y retirar equipos sin soporte.
- Cabe esperar más revisiones en supermercados, bodegas y transporte refrigerado, también fuera de Estados Unidos.
- Falta una atribución oficial y un balance del daño total.
Cierre
Las cadenas de frío se conectaron a internet para vigilarlas mejor. Ahora, varios gobiernos piden desconectarlas o protegerlas antes de que un cambio de unos grados se pague en mercadería perdida.
Fuentes
- TechCrunch, “US government warns of ‘ongoing cyber threat’ amid mass hacks of industrial retail and military freezers”, 5 de noviembre de 2026, enlace. La nota no pudo leer de forma directa la alerta de CISA.
- Imagen de portada: Phillip Pessar, CC BY 2.0, vía Wikimedia Commons
Editado por Rodrigo Cornejo. Quiénes escriben las notas