何が起きたか
- 2026年11月5日(木)、CISA、FBI、米農務省・保健福祉省・運輸省は、業務用冷凍設備に対する継続的な脅威について共同で警告を出した。TechCrunchが同日に報じた。
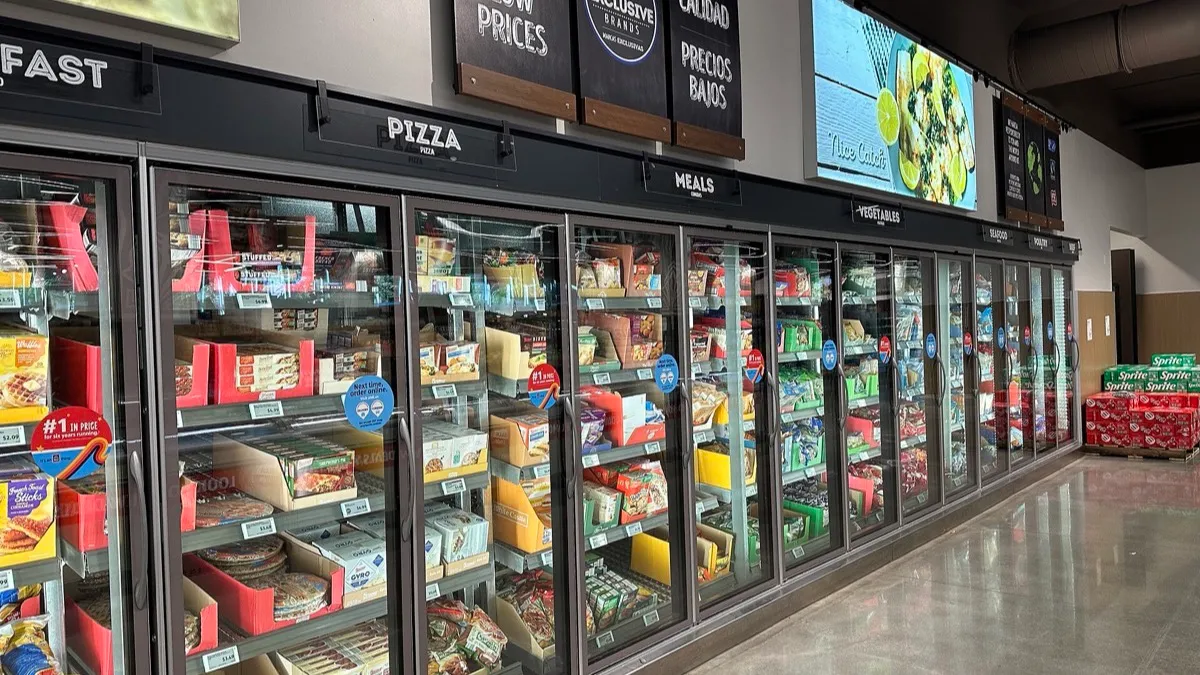
- 発表によると、攻撃者はスーパーや倉庫にあるインターネット接続型の冷凍設備とコールドチェーン監視システムに侵入している。
- この攻撃は、食品、農業、輸送、医薬品の輸送といった重要インフラに及んでいるという。
- 警告は、英国と欧州での複数回の攻撃を受けたもの。うち2回では少なくとも十数か国で冷凍庫の温度が引き上げられ、食品や青果が傷んだ。
なぜ重要か
- 冷蔵庫への攻撃では、データは何も盗まれない。ダメになるのは食品や医薬品、血液だ。コンピューターの不具合が、物理的な損失に変わる。
- 教訓は単純だが、受け入れがたい。サポートの切れた機器がインターネットにつながったまま、温度変化に耐えられない物品を制御している。
- 公式の文書によれば、攻撃者は加熱と霜取りのサイクルを続けさせることができ、在庫と機器にリスクが生じる。
数字で見る
少なくとも12か国。 TechCrunchが伝える欧州での2回の攻撃の及んだ範囲だ。影響を受けたシステムの一部は、デンマークのダンフォス製の遠隔操作ユニットで、すでにセキュリティ更新が提供されなくなっていた。
背景
攻撃者はフランスの血液バンクの温度も引き上げたが、備蓄を損なう前に阻止された。TechCrunchが引用するロイターによると、米国防総省は軍事施設の冷凍庫への攻撃を調べている。
米政府は、これらの事件をどの組織や国の仕業とも断定していない。TechCrunchによれば、セキュリティ研究者の間ではイランによるものとの見方が広がっており、当局者も同じ疑いを持っていると伝えられるが、いずれも公式には確認されていない。CISAのサイバーセキュリティ責任者代行クリス・ブテラ氏は「冷凍設備や監視システムに頼るすべての組織は、自分が標的になりうると考えるべきだ」と述べた。
Mamíferoでは、重要な分野で起きた事件を追ってきました。これまでに、韓国のDaishin、Mirae、Bithumbにサイバー攻撃の波が押し寄せたことや、国土安全保障省の職員4万人超のデータが公開されたことを伝えています。ほかにも、Quest Diagnosticsが患者記録へのアクセスを確認したこと、Binanceが偽の採用面接による窃盗を訴えていることを伝えました。
今後
- 公式の推奨は、遠隔操作をインターネットから切り離すこと、パスワードを変更して強化すること、パッチを適用すること、サポートの切れた機器を退役させることだ。
- スーパー、倉庫、冷蔵輸送では、米国外も含め、さらに点検が進むと見られる。
- 公式な攻撃元の特定と、被害総額の集計は、まだ出ていない。
まとめ
コールドチェーンは、よりよく監視するためにインターネットにつながれた。いま複数の政府が、数度の温度のずれが商品の損失という形で表れる前に、それらを切り離すか守るよう求めている。
出典
- TechCrunch「US government warns of ‘ongoing cyber threat’ amid mass hacks of industrial retail and military freezers」2026年11月5日、リンク。本ノートではCISAの警告そのものを直接確認できていない。
- カバー画像:Phillip Pessar、CC BY 2.0、Wikimedia Commonsより
編集:Rodrigo Cornejo。選定と検証の方法:ノートを書いているのは誰か。