发生了什么
- 2026年11月5日(周四),CISA、FBI 以及美国农业部、卫生部和交通部联合发布警告,称工业制冷设备面临一项持续存在的威胁。TechCrunch 当天报道了此事。
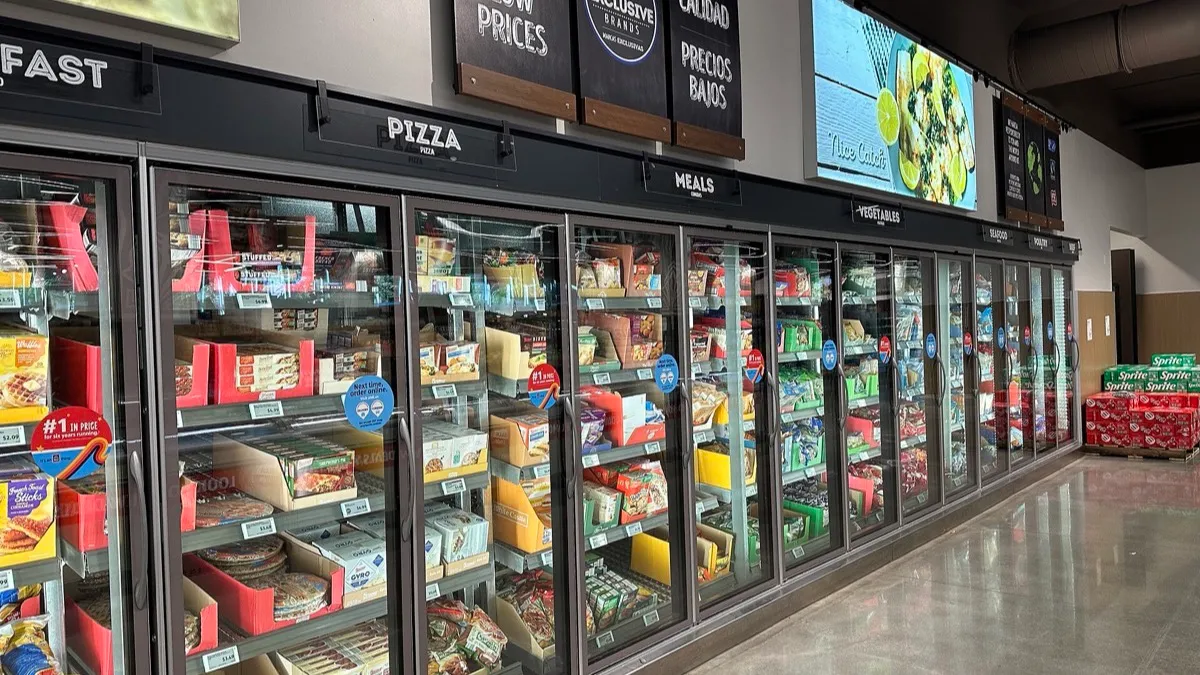
- 他们表示,攻击者正在入侵超市和仓库中联网的制冷设备和冷链监控系统。
- 他们称,这些攻击已波及食品、农业、交通运输和药品运输等关键基础设施。
- 此次警告发布前,英国和欧洲已经历数轮攻击。其中两轮让至少十几个国家的冷柜温度被调高,导致食品和农产品变质。
为什么重要
- 攻击一台冰箱不会窃取任何数据:它毁掉的是食品、药品或血液。它把一次计算机故障变成了实物损失。
- 教训简单却令人不舒服:已停止获得支持的设备仍连着互联网,并控制着无法承受温度变化的货物。
- 根据官方文本,攻击者可能迫使设备持续加热并反复进入除霜循环,给库存和设备带来风险。
关键数字
至少 12 个国家。 这是 TechCrunch 所述两轮欧洲攻击的波及范围。部分受影响的系统是丹麦公司 Danfoss 的远程控制设备,它们已不再收到安全更新。
背景
攻击者还调高了法国一家血库的温度,但在破坏库存之前被拦了下来。据 TechCrunch 引用的路透社报道,美国国防部正在调查军事设施中冷柜遭到的攻击。
美国政府没有把这些事件归咎于任何组织或国家。TechCrunch 称,安全研究人员普遍认为是伊朗所为,官员据报道也有同样的怀疑,但这些归因尚未得到官方证实。CISA 代理网络安全负责人 Chris Butera 表示:“每一个依赖制冷和监控系统的组织都应假定自己可能成为目标。”
在 Mamífero,我们一直在关注敏感行业的安全事件。我们报道过一波网络攻击冲击了韩国的 Daishin、Mirae 和 Bithumb,也报道过4 万多名国土安全部员工的数据被公开。还有Quest Diagnostics 确认患者记录遭到访问,以及Binance 称一起盗窃源于一场虚假的招聘面试。
接下来
- 官方建议是:让远程控制设备脱离互联网,更换并加强密码,安装补丁,淘汰不再受支持的设备。
- 预计超市、仓库和冷藏运输还会有更多检查,美国以外也是如此。
- 官方归因和总损失统计仍然缺失。
一句话总结
冷链当初联网,是为了更好地监控它。如今多国政府要求在几度的温差变成货物损失之前,把它们断网或加以保护。
来源
- TechCrunch,“US government warns of ‘ongoing cyber threat’ amid mass hacks of industrial retail and military freezers”,2026年11月5日,链接。本笔记未能直接阅读 CISA 的警告。
- 封面图片:Phillip Pessar,CC BY 2.0,来自 Wikimedia Commons
编辑:Rodrigo Cornejo。我们如何挑选和核实:谁在写这些笔记。