发生了什么
- 据TechCrunch 2026年10月28日报道,超过4万名在美国国土安全部工作的人员的个人数据被公布在网上。
- 这些材料来自今年早些时候发生的一次数据泄露,该部门此前并未披露。内容包括姓名、职务和工作联系方式,如电子邮箱、手机号码和办公地点。
- 一名自称Department of Peace的攻击者声称,数据来自该部门使用的Okta单点登录系统;该部门借助这套系统,让各下属单位的员工和承包商登录中央网络。
- 据TechCrunch称,这套系统还保存着登录记录,以及每个账户可以使用哪些系统和内部应用的详细信息。
为什么重要
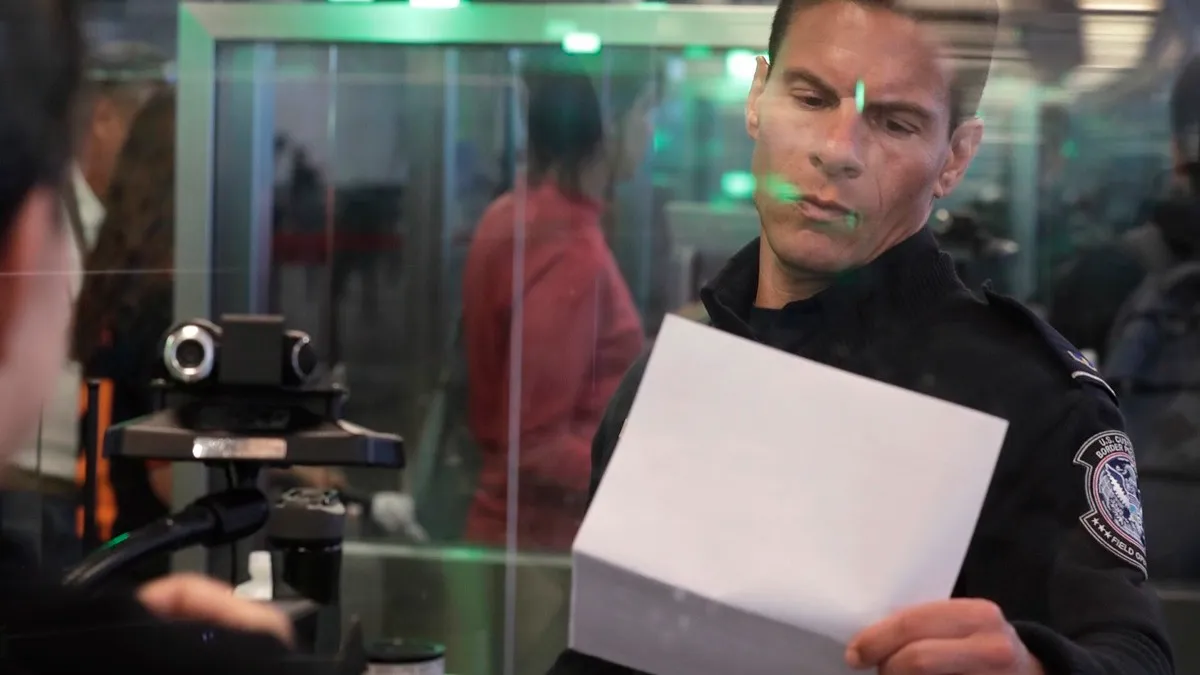
- 数据集中过半,约2.1万条记录,属于海关与边境保护局(CBP)的人员,他们在机场和入境口岸工作。
- 另有1万条记录属于移民与海关执法局(ICE)及其调查部门HSI的人员。不足1,000条属于联邦网络防御机构CISA。
- 暴露移民官员带来的风险不同于企业数据泄露:它为针对个人的骚扰和对执法人员的定向冒充打开了大门。
- 如果攻击者进入了Okta系统,问题就不止于一份联系人名单:一张谁能进入哪个系统的图谱,对策划后续攻击很有用。
关键数字
4万多人。 这是被公布的记录规模,涵盖从边境执法人员到部门高级官员的各个层级。
背景
攻击者在数据旁留下了一段话,TechCrunch看到了:“他们掌握着我们的信息,那我们掌握他们的信息也就公平了。”攻击者没有回应该媒体关于这次入侵是如何实施的提问。
数据集中还有总部和其他下属单位的数千条记录,例如公民及移民服务局和联邦保护局。
单点登录系统把成千上万人的访问权限集中在一个点上:一旦它失守,攻击者就能对整个机构一览无余。
接下来
- 该部门尚未确认这次泄露的范围及其发生方式。
- Okta是否确认其平台被访问,还是问题出在该部门自身的配置上,还有待观察。
一句话总结
同一个部门曾禁止美国各文职机构使用DeepSeek。数据泄露事件不断出现:Quest Diagnostics证实患者记录被访问,勒索软件运营者利用可绕过多因素认证的GlobalProtect漏洞。在数字信任方面,浏览器屏蔽了8张密钥可被猜到的eMudhra证书。
来源
- TechCrunch — Hacker stole personnel data about thousands of Homeland Security employees, including CBP and ICE agents(2026年10月28日)。TechCrunch查看了被公布的数据;未找到该部门的声明。
- 封面图片:CBP Photography,公有领域,来自 Wikimedia Commons

编辑:Rodrigo Cornejo。我们如何挑选和核实:谁在写这些笔记。